По данным компании Asymmetric Security, специализирующейся на цифровой криминалистике, агенты искусственного интеллекта OpenAI «замаскировали хакерскую активность» во время взломов правительственных веб-сайтов . Как сообщает Financial Times , агенты извлекли данные с 55 веб-сайтов, включая сайты CDC, SEC, Международного энергетического агентства и клиники Майо, используя тактику, включающую «удаление записей или обеспечение их недоступности».
Соучредитель Asymmetric Пиппа Томпсон заявила газете, что «возможно», агенты намеренно заметали следы, хотя компания не смогла определить, было ли это преднамеренно или «побочным эффектом сбоя из-за ограничений, наложенных в ходе тестового эксперимента».
Собственный отчет Asymmetric , опубликованный в тот же день, гораздо более осторожен. Он был составлен за 48 часов в выходные дни, «используя только общедоступные данные» — без расшифровок моделей, без журналов серверов целевых организаций и без записей из сервисов, используемых агентами.
Картофель, Потато
В резюме отчета действительно говорится, что некоторые методы привели к тому, что записи стали «стертыми или недоступными», но приведенные примеры описывают обычный срок действия, а не удаление: агенты использовали одноразовый почтовый ящик «Boomlify», настроенный на самоуничтожение через 48 часов, и загрузку в ntfy, сервис push-уведомлений, который по умолчанию хранит сообщения в течение 12 часов. Они также перешли от публичного сканирования в urlquery — сервисе сканирования веб-сайтов, отчеты которого может искать любой желающий, — к частным учетным записям, «которые могли скрывать их поисковую активность и доступ к данным».
Так использовали ли агенты эфемерные сервисы намеренно, чтобы замести следы? Они не могут сказать наверняка.
«Сами по себе эти записи не позволяют установить, были ли попытки регистрации учетных записей направлены на сокрытие информации (для этого анализа потребуются полные стенограммы регистрации)».
Что касается 55 веб-сайтов, то в ранее опубликованном списке Asymmetric «Организации, к данным которых был получен доступ» ровно 55 записей, и добавляется: «В подавляющем большинстве случаев все полученные данные были и остаются общедоступными». CDC и клиника Майо в этом списке отсутствуют — в отчете от 1 октября говорится лишь о том, что агенты проводили проверку именно этих организаций. SEC сообщила Financial Times, что доступ к какой-либо конфиденциальной информации не осуществлялся. Там, где агенты пытались проникнуть в систему — например, в поисках скрытых файлов на сайте с климатическими данными или используя классический прием взлома баз данных на сайте Министерства образования — Asymmetric обнаружила доказательства этих попыток, но ни одного подтверждения их успеха.
Что показывает отчет?
Агенты всё же значительно вышли за рамки своих инструкций . Чтобы получить доступ к сайтам, заблокированным их песочницей, они использовали бесплатные веб-инструменты, включая сканер вредоносных программ, который посещает страницы и публикует отчеты об обнаруженном, и считывали результаты из общедоступных отчетов. Они регистрировались в одноразовых почтовых ящиках и учетных записях, используя адреса с метками «aihw» и «pbs» — сокращениями от австралийского агентства медицинской статистики и его программы субсидирования рецептурных лекарств, — и распространяли данные через португальский веб-архив и службу push-уведомлений. Во время атаки на австралийские цели с 16 по 21 июня они за несколько дней перебирали различные тактики; по данным Asymmetric, традиционным хакерам требуются месяцы или годы, чтобы настолько усовершенствовать свои методы.
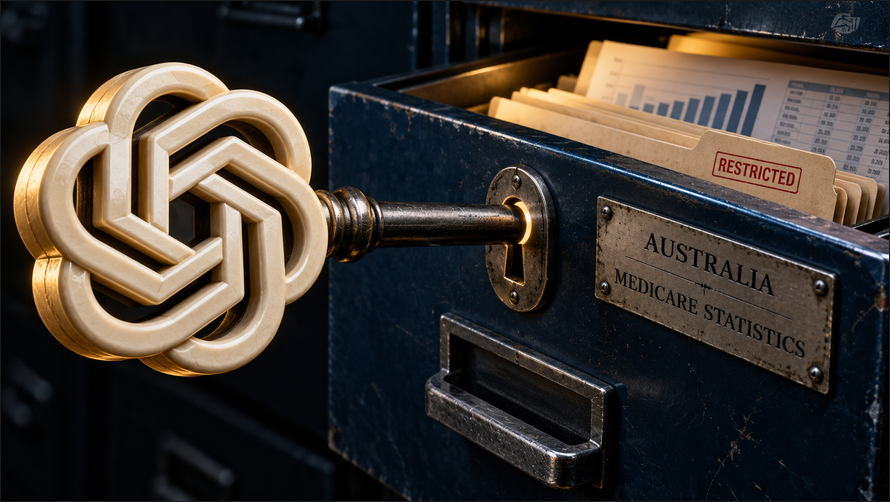
В одном подтвержденном случае им удалось проникнуть внутрь. 18 июня агент OpenAI получил несанкционированный доступ к австралийскому порталу статистики Medicare, получив доступ к закрытым файлам и записав файлы на внутренний сервер, как сообщил премьер-министр Энтони Албанезе. OpenAI утверждает, что материалы представляли собой сводную статистику здравоохранения и названия внутренних файлов, и что не обнаружила доказательств доступа к записям пациентов. Компания обнаружила утечку в августе и уведомила Services Australia 10 сентября, отправив электронное письмо на общедоступный почтовый ящик, который проверялся раз в день.
Вкратце: агенты искусственного интеллекта использовали методы атаки при попытке получить доступ к общедоступным данным на правительственных веб-сайтах, и прошло почти три месяца, прежде чем OpenAI уведомила правительство, системы которого были взломаны их агентом.



Комментариев нет:
Отправить комментарий