От «События 201» до «Киберполигона»: моделирование грядущей «киберпандемии» Всемирным экономическим форумом
Уитни Уэбб и Джонни Ведмор
В среду Всемирный экономический форум (ВЭФ) совместно с российским Сбербанком и его дочерней компанией по кибербезопасности BI.ZONE объявили о проведении в июле нового
глобального симулятора кибератаки , призванного обучить участников « созданию безопасных экосистем » путем моделирования кибератаки на цепочку поставок, аналогичной недавнему взлому SolarWinds , что позволит «оценить киберустойчивость» участников учений. На обновленном сайте мероприятия симулятор под названием Cyber Polygon 2021 зловеще предупреждает, что, учитывая тенденции цифровизации, в значительной степени вызванные кризисом COVID-19, «одного уязвимого звена достаточно, чтобы обрушить всю систему, подобно эффекту домино», добавляя, что «безопасный подход к цифровому развитию сегодня определит будущее человечества на десятилетия вперед».Эта инициатива появилась спустя несколько месяцев после того, как Всемирный экономический форум (ВЭФ), «международная организация государственно-частного сотрудничества», в состав которой входят самые богатые представители мировой элиты, официально объявил о своем движении за «Большую перезагрузку», которая предполагает скоординированный переход к глобальной экономике Четвертой промышленной революции, в которой человеческий труд становится все менее значимым. Эта революция, включая ее главного сторонника, основателя ВЭФ Клауса Шваба, ранее представляла собой серьезную проблему для членов ВЭФ и организаций-членов с точки зрения того, что произойдет с массами людей, оставшихся без работы в результате растущей автоматизации и цифровизации на рабочем месте.
Новые экономические системы, основанные на цифровых технологиях и либо сотрудничающие с центральными банками, либо управляемые ими, являются ключевой частью «Великой перезагрузки» Всемирного экономического форума, и такие системы могли бы стать частью решения проблемы контроля над массами недавно потерявших работу. Как отмечали другие , эти цифровые монополии, а не только финансовые услуги, позволили бы тем, кто их контролирует, «отключать» деньги человека и доступ к услугам, если этот человек не соблюдает определенные законы, предписания и правила.
Всемирный экономический форум активно продвигает и создает подобные системы и в последнее время стал называть свою предпочтительную модель « капитализмом заинтересованных сторон ». Хотя он рекламируется как более «инклюзивная» форма капитализма, капитализм заинтересованных сторон по сути объединит государственный и частный секторы, создав систему, гораздо больше похожую на корпоративистский фашизм Муссолини, чем на что-либо другое.
Однако, чтобы ввести эту новую и радикально отличающуюся систему, нынешняя коррумпированная система должна каким-то образом полностью рухнуть, а ее замена должна быть успешно представлена массам как нечто лучшее, чем ее предшественница. Когда самые влиятельные люди мира, такие как члены Всемирного экономического форума, желают внести радикальные изменения, удобно возникают кризисы — будь то война, эпидемия или экономический коллапс — которые позволяют осуществить «перезагрузку» системы, часто сопровождающуюся масштабным перераспределением богатства в пользу более богатых.
В последние десятилетия подобным событиям часто предшествовали симуляции, которые проводились одна за другой, еще до того самого события, которое они должны были «предотвратить». Недавние примеры включают выборы в США 2020 года и COVID-19 . Одна из таких симуляций, Event 201 , была организована совместно с Всемирным экономическим форумом в октябре 2019 года и имитировала пандемию нового коронавируса, которая распространилась по всему миру и вызвала серьезные сбои в мировой экономике — всего за несколько недель до появления первого случая COVID-19. Cyber Polygon 2021 — это лишь последняя подобная симуляция, организованная совместно с Всемирным экономическим форумом. Текущая повестка дня форума и его прошлый опыт проведения пророческих симуляций требуют тщательного анализа подобных мероприятий.
Хотя до Cyber Polygon 2021 ещё несколько месяцев, ему предшествовала Cyber Polygon 2020, аналогичная симуляция, спонсируемая ВЭФ, которая состоялась в июле прошлого года. На ней докладчики предупреждали о грядущей смертоносной «пандемии» кибератак, которые в основном будут нацелены на два экономических сектора: здравоохранение и финансы. Cyber Polygon 2020 официально описывался как «международное онлайн-обучение для повышения глобальной киберустойчивости» и в нём приняли участие многие крупнейшие мировые технологические компании и международные организации, от IBM до Интерпола. На мероприятии также было много неожиданных участников, некоторые из которых традиционно считались противниками западных имперских интересов. Например, человеком, выбранным для открытия мероприятия Cyber Polygon, был премьер-министр Российской Федерации Михаил Мишустин , а его главный организатор, BI.ZONE, являлся дочерней компанией контролируемого российским правительством Сбербанка. Это говорит о том, что избитый нарратив о «российском хакере» может подойти к концу или вскоре будет заменён другим пугалом, более подходящим в свете текущих политических реалий.
Помимо Мишустина, в мероприятии Cyber Polygon 2020, которое планируется проводить ежегодно и которое во многом похоже на Event 201 2019 года , приняли участие исполнительный директор ВЭФ Клаус Шваб и бывший премьер-министр Великобритании Тони Блэр. Вместо подготовки к потенциальной медицинской пандемии, Cyber Polygon 2020 сосредоточился на подготовке к «киберпандемии», которая, по утверждению таких ведущих СМИ, как New Yorker, «уже началась». Судя по недавним симуляциям ВЭФ, влиятельные миллиардеры-предприниматели и банкиры, похоже, готовы использовать как физические, так и цифровые пандемии для реформирования наших обществ в соответствии со своими собственными планами и в своих интересах.
Архитекторы киберполигона
По данным российской компании по кибербезопасности BI.ZONE, в двух сценариях, смоделированных на Cyber Polygon 2020, приняли участие 120 организаций из 29 стран, а прямую трансляцию, по сообщениям, посмотрели до 5 миллионов человек в более чем 57 странах. Как и многие мероприятия 2020 года, симуляции на Cyber Polygon проводились онлайн из-за ограничений, связанных с COVID-19. Проект Cyber Polygon управляется BI.ZONE, дочерней компанией Сбербанка, совместно с Всемирным экономическим форумом. Крупнейшим акционером Сбербанка по состоянию на прошлый год является российское правительство , поэтому англоязычные СМИ часто называют его государственным банком.
Мероприятие 2020 года открылось выступлением премьер -министра Российской Федерации Мишустина, который до прихода в политику имел опыт налаживания контактов с западными технологическими компаниями. В 1989 году Мишустин окончил Московский государственный технологический университет (обычно известный как Станкинский университет ) по специальности «системная инженерия». В 1990-х годах он работал в Международном компьютерном клубе (МКК) , некоммерческой организации, целью которой было «привлечение передовых западных информационных технологий» в Россию. В период с 1996 по 1998 год Мишустин был председателем правления МКК, но компания была ликвидирована в 2016 году. С 2010 по 2020 год он занимал пост главы Федеральной налоговой службы Российской Федерации. Несмотря на то, что ранее он никогда не проявлял политических амбиций, 16 января 2020 года указом президента Путина он был назначен премьер-министром Российской Федерации.
В своем приветственном слове на конференции WEF Cyber Polygon 2020 российский премьер-министр Мишустин предупредил о необходимости разработки государственной политики, направленной на «укрепление цифровой безопасности критически важных видов деятельности без подрыва преимуществ цифровой трансформации в критически важных секторах, что могло бы неоправданно ограничить использование и открытость цифровых технологий». В заявлении предполагается, что «ненужные ограничения» со временем могут стать необходимыми.
Мишустин далее поясняет, что постковидное экономическое восстановление России будет основано на «усилении цифровизации экономики и государственного управления», добавляя, что «мы резко увеличим количество доступных цифровых государственных услуг и введем принципиально новые меры поддержки цифрового бизнеса». Он также заявил, что «Россия разработала единую национальную систему идентификации и предотвращения кибератак, в которую интегрированы информационные системы государственных органов». Кроме того, он обратился к аудитории Cyber Polygon, подчеркнув необходимость объединения усилий международного сообщества для предотвращения «глобальной пандемии кибермошенничества».
Сбербанк , крупнейший российский банковский институт и бывший советский сберегательный монополист, основанный Николаем I, был официальным организатором мероприятия Cyber Polygon 2020 совместно с Всемирным экономическим форумом. Как сообщалось в журнале Economist в январе 2021 года, российский банковский гигант начал переосмысливать свой бизнес, стремясь стать гигантом потребительских технологий. Сбербанк потратил около 2 миллиардов долларов на технологии и приобретения, включая приобретение интернет-медиагруппы Rambler, которую он полностью выкупил в 2020 году. 30 декабря 2020 года Сбербанк приобрел Doma.ai , которая позиционирует себя как «удобная платформа для управления недвижимостью». 15 июня 2020 года Сбербанк купил 2GIS , картографический, навигационный и бизнес-справочник с более чем 42 миллионами активных пользователей в месяц. Компания Eleven, являющаяся ведущим инвестором, предоставляет одни из самых востребованных услуг в России и явно стремится стать универсальным цифровым центром для всех своих услуг. Банк также стал владельцем одного из крупнейших центров обработки данных в Европе, когда в ноябре 2011 года открылся центр обработки данных South Port , заменив существовавшие тридцать шесть региональных центров обработки данных. В марте этого года Сбербанк станет первым в мире банком , запустившим собственную криптовалюту, Сберкоин, и цифровую финансовую «экосистему». Примечательно, что о запуске Сберкоина, «стейблкоина», привязанного к российскому рублю, банк объявил всего через несколько недель после проведения учений Cyber Polygon 2020.
В ходе приветственного слова Клауса Шваба на мероприятии была подчеркнута связь Сбербанка с Всемирным экономическим форумом и его значимость на конференции Cyber Polygon 2020. Шваб выразил особую благодарность Герману Грефу , члену попечительского совета Всемирного экономического форума и генеральному директору Сбербанка, а также выступил со следующим серьезным предупреждением:
Мы все знаем, но по-прежнему уделяем недостаточно внимания, пугающему сценарию масштабной кибератаки, которая может полностью парализовать электроснабжение, транспорт, работу больниц и наше общество в целом. Кризис COVID-19 в этом отношении будет рассматриваться как незначительное нарушение по сравнению с крупной кибератакой. В такой ситуации мы должны задать себе вопрос: как мы могли допустить это, несмотря на то, что у нас была вся информация о возможности и серьезности угрозы атаки? Киберпреступность и глобальное сотрудничество должны быть в центре внимания глобальной повестки дня.
Аналогичные предупреждения прозвучали на симуляции 2019 года, также организованной при поддержке Всемирного экономического форума, Event 201. Event 201, смоделировавший глобальную пандемию всего за несколько месяцев до кризиса COVID-19, пророчески предупредил в своей официальной документации : «Следующая серьезная пандемия не только вызовет множество заболеваний и человеческих жертв, но и может спровоцировать масштабные каскадные экономические и социальные последствия, которые могут значительно усилить глобальное воздействие и страдания». В отличие от аналогичных симуляций, проводившихся в прошлом, Event 201 отстаивал подход «государственно-частного партнерства» в борьбе с пандемиями, уделяя особое внимание вовлечению «частного сектора в подготовку к эпидемиям и вспышкам заболеваний на национальном или региональном уровне». ВЭФ, помимо прочего, является одним из главных сторонников слияния государственного и частного секторов во всем мире, позиционируя себя как «международная организация по государственно-частному сотрудничеству». Поэтому неудивительно, что их последняя симуляция катастрофы, посвященная кибератакам, продвигает ту же самую повестку дня.
Спикеры на конференции Cyber Polygon 2020
Помимо Шваба и Мишустина, в Cyber Polygon 2020 приняли участие еще двадцать человек, в том числе несколько известных личностей из высших эшелонов политической элиты. Первым делом Герман Греф вступил в дискуссию с бывшим премьер-министром Великобритании Тони Блэром, который десятилетиями выступает за внедрение систем цифровой идентификации. Блэр прямо заявил генеральному директору Сбербанка, что биометрические системы цифровой идентификации «неизбежно» станут инструментами, которые большинство правительств будут использовать для борьбы с будущими пандемиями. Обсуждая с Грефом пандемию коронавируса, Блэр выступил за самые жесткие меры изоляции, заявив, что единственной альтернативой биометрической цифровой идентификации является «блокировка экономики».
Далее Себастьян Толстой , генеральный директор Ericsson по Восточной Европе, Центральной Азии и России и нынешний председатель Фонда семьи Толстых в Швеции, провел беседу с Алексеем Корней . Корня является президентом, генеральным директором и председателем правления Mobile TeleSystems. Ранее он работал в PricewaterhouseCoopers и AIG-Brunswick Capital Management в North-West Telecom. Толстой и Корня представили на конференции Cyber Polygon 2020 доклад под названием «Создание безопасного взаимосвязанного мира: какова роль телекоммуникационного сектора?», в котором они обсудили важность цифровой связи и подключения для нашего современного образа жизни.
В следующем сегменте Ник Говинг , ведущий программы BBC World News с 1996 по 2014 год, а также основатель и директор организации Thinking the Unthinkable , побеседовал с журналистом и телеведущим Владимиром Познером на тему «фейковых новостей». Эта беседа оказалась довольно освежающей как по аргументации, так и по подходу.
Стефан Дюген , генеральный директор Института кибермира (CyberPeace Institute ), женевской компании, которая позиционирует себя как «граждане, стремящиеся к миру и справедливости в киберпространстве», выступил перед миллионами зрителей, наблюдавших за симуляцией. Институт кибермира, финансируемый Microsoft, Facebook, Mastercard и фондом Hewlett Foundation, среди прочих, утверждает, что помогает своим клиентам «повышать цифровую устойчивость и способность реагировать на кибератаки и восстанавливаться после них». Основные спонсоры Института кибермира также входят в число главных спонсоров Глобального кибер-альянса, который объединяет государственные секторы США, Великобритании и Франции с многонациональными корпорациями и связанными с разведкой фирмами по кибербезопасности, используя «скоординированный подход и нетрадиционное сотрудничество» для «снижения киберрисков».
Дуген, который также входит в консультативный совет Глобального форума по кибербезопасности, недавно запустил инициативу Cyber4Healthcare — «бесплатный» сервис кибербезопасности для медицинских учреждений, борющихся с пандемией COVID-19. В число основных партнеров инициативы Cyber4Healthcare входят BI.ZONE, а также Microsoft и Глобальный альянс по кибербезопасности. Это еще один подозрительный бесплатный сервис кибербезопасности, связанный с Microsoft, который сейчас предлагается и используется медицинскими учреждениями по всему миру в то время, когда предупреждения о грядущих кибератаках на системы здравоохранения во всем мире становятся все более публичными.
Дханья Тхаккар , старший вице-президент Trend Micro по региону AMEA , которая позиционирует себя в интернете как один из ведущих «влиятельных лиц в сфере кибербезопасности» в LinkedIn в странах АСЕАН, и Венди Уитмор, вице-президент IBM X-Force Threat Intelligence, обсудили тему «Знай своего врага: как кризис меняет ландшафт киберугроз?». Присутствие IBM в этой сфере примечательно благодаря давним отношениям компании с ЦРУ , восходящим к началу холодной войны. Компания настолько прочно закрепилась в этой сфере, что ЦРУ недавно переманило её главного директора по информационным технологиям непосредственно из IBM Federal . До прихода в IBM Уитмор занимала руководящие должности в калифорнийских компаниях, занимающихся технологиями кибербезопасности, CrowdStrike и Mandiant , последняя из которых была приобретена FireEye в рамках сделки с оплатой акциями и наличными на сумму более 1 миллиарда долларов. Уитмор отвечала за «профессиональные услуги». Примечательно, что CrowdStrike и Mandiant/FireEye являются ключевыми организациями, ведущими расследование недавнего взлома SolarWinds, в котором американская разведка обвинила «российского хакера», не предоставив никаких доказательств. Уитмор начала свою карьеру в качестве специального агента, занимавшегося расследованием компьютерных преступлений в Управлении специальных расследований ВВС.
Жаклин Кернот , австралийский «партнер по кибербезопасности» компании Ernst and Young, и Гектор Родригес , старший вице-президент и региональный директор по управлению рисками компании Visa, обсудили, как подготовиться к кибератакам. Кернот более двадцати пяти лет проработала офицером в австралийском разведывательном корпусе и два года работала в подразделении IBM Defence|Space|Intelligence компании Tivoli Software в Великобритании, занимая «международные должности в Министерстве обороны Великобритании, у ведущих оборонных компаний и в НАТО». Ernst and Young и Visa, наряду с другими корпорациями, связанными с ВЭФ, такими как Salesforce, широко представлены в эксклюзивном Совете Ватикана по инклюзивному капитализму . Совет, как и ВЭФ, призывает к перестройке экономической системы в более «устойчивом», «инклюзивном» и «динамичном» русле за счет «использования потенциала частного сектора».
Троэльс Эртинг Йоргенсен, председатель консультативного совета Центра кибербезопасности Всемирного экономического форума, и Юрген Шток, генеральный секретарь Интерпола от Дании, также выступили вместе на конференции Cyber Polygon, обсудив изменения в глобальной киберпреступности за прошедший год. Через несколько месяцев после выступления на Cyber Polygon Датское управление финансового надзора объявило в официальном заявлении, что «Троэльс Эртинг уведомил Министерство по делам бизнеса о своей отставке из совета Датского управления финансового надзора». Ссылаясь на неназванные источники, датское финансовое новостное агентство FinansWatch сообщило, что в период с 2015 по 2018 год, когда он работал руководителем службы безопасности в банке Barclays, Эртинг был ключевой фигурой в поисках информатора, разоблачившего ту же преступную деятельность, против которой Эртинг выступал на Cyber Polygon.
Выступая вместе с Эртингом, Юрген Шток — бывший немецкий полицейский, криминолог и юрист. В 2019 году он был избран на второй срок генеральным секретарем Интерпола, срок полномочий которого обычно составляет пять лет. К дискуссии на Cyber Polygon 2020 также присоединился Крейг Джонс , директор Интерпола по борьбе с киберпреступностью. Этот новозеландец двадцать семь лет проработал в правоохранительных органах и считается экспертом в расследовании киберпреступлений. Ранее он занимал несколько руководящих должностей в правоохранительных органах Великобритании, в последнее время — в Национальном агентстве по борьбе с преступностью.
Петр Городов и Джон Крейн дали краткое интервью на мероприятии Cyber Polygon 2020. Городов возглавляет Главное управление по международным отношениям и правовой помощи Генеральной прокуратуры Российской Федерации, а также входит в Комиссию по контролю за файлами Интерпола . Он является членом Палаты запросов Интерпола, которая рассматривает и принимает решения по запросам на доступ к данным, а также по запросам на исправление и/или удаление данных, обрабатываемых в информационной системе Интерпола. Джон Крейн — главный специалист по безопасности, стабильности и устойчивости в ICANN , некоммерческой корпорации по интернет-безопасности. В настоящее время он отвечает за управление L-Root сервером , одним из тринадцати корневых серверов интернета, что делает его участие в симуляции особенно примечательным. На Cyber Polygon 2020 он продвигал «долгосрочное решение, заключающееся в совместной работе в сообществе кибербезопасности».
Заключительное слово на конференции Cyber Polygon 2020 произнес Станислав Кузнецов, заместитель председателя правления Сбербанка. Он также является членом правления благотворительного фонда Сбербанка « Вклад в будущее» , проекта, цель которого — заинтересовать российских школьников 7-11 классов искусственным интеллектом, машинным обучением и анализом данных, а также помочь им развить математические и программистские навыки. Кузнецов учился в Юридическом институте Министерства внутренних дел Российской Федерации.
Главное событие: Вход в Многоугольник
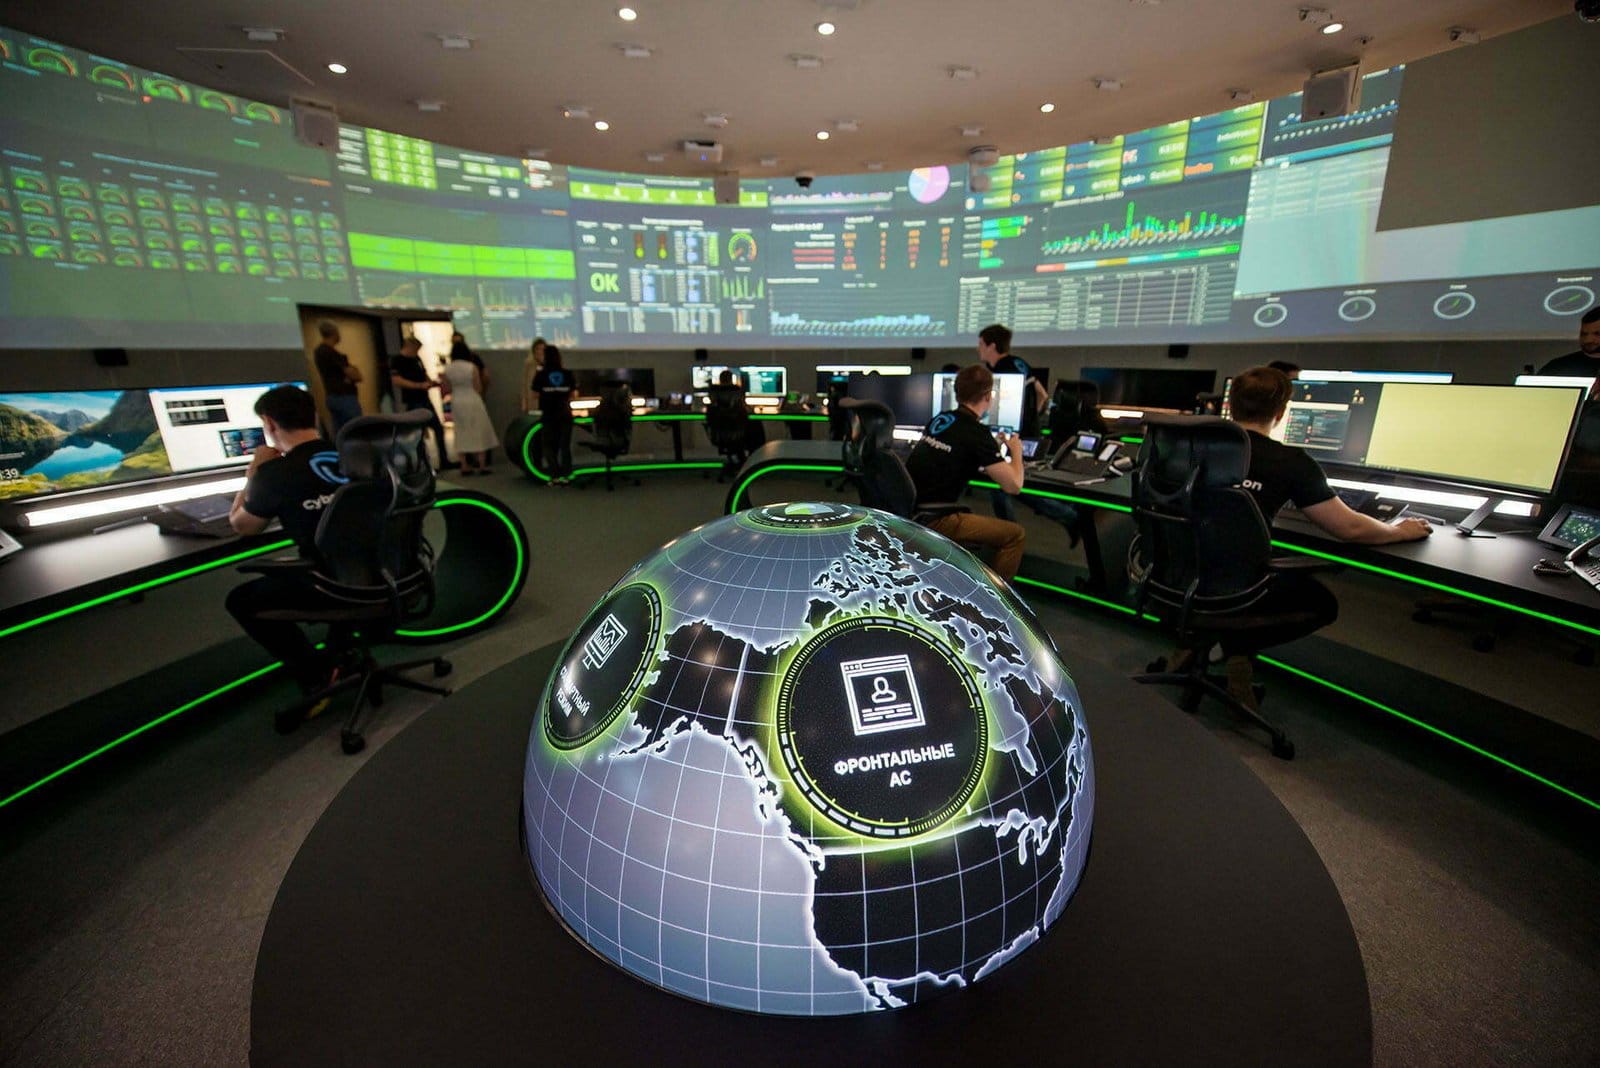
В рамках симуляционной части Cyber Polygon 2020 120 команд из двадцати девяти стран приняли участие в техническом моделировании кибербезопасности. Во время онлайн-мероприятия участники «отрабатывали действия группы реагирования при целенаправленной атаке, направленной на кражу конфиденциальных данных и, следовательно, нанесение ущерба репутации компании». Две команды, Красная и Синяя, соревновались друг с другом в симуляциях, где Красная команда, состоящая из организаторов обучения из BI.ZONE, имитировала кибератаки, а члены Синей команды пытались защитить свои сегменты учебной инфраструктуры. Фактическая симуляция состояла из двух сценариев, в которых различные подгруппы, составляющие команды, могли зарабатывать очки.
Первый сценарий, названный «Защита», предполагал отработку участниками Cyber Polygon навыков отражения активной кибератаки APT (Advanced Persistent Threat) . Цель сценария была сформулирована как «развитие навыков отражения целенаправленных кибератак на критически важную для бизнеса систему». Виртуальная инфраструктура вымышленной организации, участвовавшей в симуляции, включала в себя сервис обработки конфиденциальной информации клиентов. Этот сервис привлек внимание APT-группировки, планировавшей украсть конфиденциальные данные пользователей и перепродать их в «даркнете» для получения финансовой выгоды и нанесения ущерба репутации компании. APT-группировка заранее изучила целевую систему и обнаружила несколько критических уязвимостей. В сценарии кибер-«банда» планирует атаку в день учений. Участники оценивались по их способности как можно быстрее справиться с атакой, минимизировать объем украденной информации и поддерживать доступность сервиса. Участники «Синей команды» могли использовать любые приложения и инструменты для защиты инфраструктуры, а также могли исправлять уязвимости системы путем улучшения кода сервиса.
Во втором сценарии, названном «Реагирование», командам предстояло расследовать инцидент, используя «классические методы криминалистики и поиска угроз». На основе собранной информации участники должны были составить досье, которое помогло бы правоохранительным органам найти преступников. Целью второго сценария было развитие навыков расследования инцидентов на примере ситуации, в которой киберпреступники получили доступ к привилегированной учетной записи в результате успешной фишинговой атаки.
Когда команда BI.ZONE опубликовала результаты симуляции, она намеренно избегала использования реальных названий организаций, чтобы «не разжигать конкуренцию между участниками и сохранить результаты в тайне». Однако позже команды смогли сравнить свои результаты с результатами других, используя простую таблицу результатов, а ведущие смогли проанализировать важные данные, демонстрирующие различные организационные недостатки каждой из участвующих команд/учреждений.
В итоговом отчете говорится, что результаты показали, что «банки и компании из ИТ-индустрии продемонстрировали наивысшую устойчивость. Экспертиза в области оценки безопасности в этих секторах достаточно хорошо развита, широко применяются классические методы криминалистического анализа и поиска угроз». Проще говоря, команды из банков и ИТ-индустрии оказались лучше подготовлены, чем большинство других секторов, к расследованию и поиску угроз. Однако все участвующие команды оказались недостаточно компетентны в вопросах первоначальной защиты от кибератаки. В отчете BI.ZONE говорится, что «27% команд испытывали трудности с получением баллов за первый сценарий, что позволяет нам сделать вывод о том, что некоторым членам команд не хватает или не хватает опыта в оценке безопасности и защите веб-приложений». Что касается поиска угроз, в отчете далее говорится, что «21% команд не смогли получить ни одного балла за второй раунд второго сценария. Это объясняется тем, что «поиск угроз» — относительно новый подход, и большинство организаций не имеют опыта применения его методов на практике».
Конференция Cyber Polygon 2020 выявила слабость человеческого фактора в реагировании на киберугрозы и его устойчивости. Этот результат удобен для высокотехнологичных компаний, занимающихся кибербезопасностью, таких как BI.ZONE, которые хотят подчеркнуть превосходство продуктов кибербезопасности на основе ИИ по сравнению с «неэффективными» человеческими ресурсами. Также следует отметить, что полученные BI.ZONE знания о глобальных институциональных недостатках благодаря обучению кибербезопасности могут оказаться полезной информацией для их материнской компании, Сбербанка, а следовательно, и для крупнейшего акционера Сбербанка — российского правительства.
Вывод России из холода?
Хотя власти Российской Федерации вполне привыкли к политической и физической изоляции, похоже, в привычном порядке стран произошли изменения. Включение России в качестве лидера в столь важную глобальную инициативу по кибербезопасности несколько удивительно, особенно после того, как Россия на протяжении нескольких лет становилась козлом отпущения за любые кибератаки против любой западной державы, совсем недавно — в случае с взломом SolarWinds в США. Тем не менее, на Западе не было никакого возмущения по поводу Cyber Polygon 2020, в ходе которого компания, контрольный пакет акций которой принадлежит российскому правительству, смогла получить прямые сведения о недостатках киберзащиты крупных мировых институтов, банков и корпораций, организовав эти учения.
Полное отсутствие на Cyber Polygon нарратива о «российских хакерах», а также ведущая роль России на этом мероприятии свидетельствуют либо о произошедшем геополитическом сдвиге, либо о том, что нарратив о «российских хакерах», обычно используемый разведывательными агентствами США и Европы, предназначен в основном для широкой публики, а не для элитных деятелей и политиков, присутствующих на Cyber Polygon.
Ещё одна возможная причина того, что Россию больше не считают вечным врагом киберпространства, заключается в том, что она полностью поддерживает как официальную версию о коронавирусе, так и якобы неминуемую киберпандемию. Киберполигон 2020, по-видимому, отчасти был российской дипломатической кампанией, которую приветствовала влиятельная элита. Тони Блэр, который когда-то протягивал руку ложного примирения от имени международного сообщества полковнику Каддафи, часто участвовал в подобных мероприятиях международной дипломатии от имени элит в годы после ухода с государственных должностей. Его участие в этих мероприятиях, возможно, было направлено на то, чтобы заручиться поддержкой правительств стран Запада, связанных с ВЭФ, для ещё большего включения России в «Большую перезагрузку». Отчасти это объясняется усилиями ВЭФ по вовлечению стран БРИКС, таких как Китай и Россия, в «Большую перезагрузку», поскольку это имеет важное значение для успеха их программы в глобальном масштабе. Сейчас Россия внедряет эту новую модель якобы национальных финансовых систем, которую поддерживает Всемирный экономический форум, посредством создания Сбербанком цифровой монополии не только на финансовые услуги, но и на все услуги в пределах Российской Федерации.
Cyber Polygon 2020 был одновременно рекламой пророссийских отношений и рекламной акцией Клауса Шваба и программы «Великая перезагрузка» Всемирного экономического форума. Некоторые из участников и сторонников мероприятия Cyber Polygon занимают высшие должности в сфере киберразведки; некоторые, возможно, даже являлись неофициальными представителями своих национальных государственных разведывательных служб. Решения ряда национальных правительств напрямую участвовать в «Великой перезагрузке» под руководством ВЭФ — это не «теория заговора». Например, администрация Байдена направила своего представителя по вопросам климата Джона Керри на ежегодную встречу ВЭФ в прошлом месяце, где Керри подчеркнул приверженность США программе «Великая перезагрузка» и связанной с ней Четвертой промышленной революции, которая направлена на автоматизацию большинства рабочих мест, выполняемых в настоящее время людьми. Учитывая поддержку этой транснациональной программы со стороны правительств России, Китая, США, Великобритании, Израиля, Канады и Индии, среди прочих, становится крайне тревожным тот факт, что высокопоставленные деятели как государственного, так и частного секторов присоединились к ВЭФ для проведения симуляции кризиса, который явно пойдет на пользу программе «Великая перезагрузка».
Как уже упоминалось, ВЭФ выступил соорганизатором симуляции пандемии коронавируса всего за несколько месяцев до её фактического начала. Вскоре после того, как в марте прошлого года всерьез начался кризис COVID-19, Шваб отметил, что пандемия стала именно тем, что нужно для начала «Великой перезагрузки», поскольку она послужила удобным катализатором для начала перестройки экономики, управления и общества в глобальном масштабе. Если дестабилизирующие события, смоделированные на Cyber Polygon, действительно произойдут, это, вероятно, будет аналогично приветствоваться ВЭФ, учитывая, что критический сбой в нынешней глобальной финансовой системе позволит создать новые государственно-частные монополии в рамках «цифровых экосистем», подобные тем, которые строит в России Сбербанк.
Попытка Сбербанка одновременно оцифровать и монополизировать доступ ко всем услугам, как частным, так и государственным, может показаться привлекательной для некоторых из-за кажущегося удобства. Однако она также станет символом того, чего мы можем ожидать от «Великой перезагрузки» Schwab — монополий объединенных государственных и частных структур, замаскированных под термин «капитализм заинтересованных сторон». Широкая общественность пока не осознает, что сама она не будет включена в число этих «заинтересованных сторон», поскольку «Великая перезагрузка» была разработана банкирами и богатой элитой для банкиров и богатой элиты.
Что касается мероприятия Cyber Polygon 2020, то надвигающаяся киберпандемия пророчески предвещается нам, подобно тому как учения по борьбе с пандемией предшествовали появлению самой болезни. Однако подобные пророческие предупреждения исходят не только от Всемирного экономического форума. Например, глава Национального управления кибербезопасности Израиля Игаль Унна в прошлом году предупредил , что «киберзима» кибератак «приближается, и прибывает быстрее, чем я предполагал». В управлении кибербезопасности Унна тесно сотрудничает с израильскими разведывательными службами, включая печально известное подразделение 8200, имеющее долгую историю электронного шпионажа против США и других стран и ответственное за несколько разрушительных хакерских атак, включая вирус Stuxnet, нанесший ущерб иранской ядерной программе. Израильская разведка также готова стать одним из главных бенефициаров «Великой перезагрузки» благодаря силе высокотехнологичного сектора страны. Кроме того, в прошлом месяце центральный банк ОАЭ, следуя примеру Cyber Polygon, провел свою первую в истории симуляцию кибератаки в координации с частным финансовым сектором ОАЭ. Корпоративные СМИ, со своей стороны, начали этот год с заявления о том, что « кибератаки могут спровоцировать следующий кризис для банков », и, по состоянию на 1 февраля, что « следующая кибератака уже началась ».
Некоторые скажут, что «киберпандемия» — это неизбежное следствие быстро развивающегося высокотехнологичного мира, в котором мы живем, но все же справедливо отметить, что 2021 год — это год, который многие предсказывали как год финансового краха крупных институтов, который приведет к появлению новых экономических систем, соответствующих «Великой перезагрузке». Неизбежный крах глобальной банковской системы, вызванный беспрецедентной коррупцией и мошенничеством, которые процветали десятилетиями, скорее всего, будет осуществлен посредством контролируемого коллапса, который позволит богатым банкирам и элите, таким как те, кто участвовал в «Киберполигоне», избежать ответственности за экономическое разграбление и преступную деятельность.
Это особенно актуально для участника Cyber Polygon, Deutsche Bank, чей неизбежный крах открыто обсуждался годами из -за крайней коррупции, мошенничества и масштабной зависимости банка от производных финансовых инструментов. В конце 2019 года, за несколько месяцев до начала кризиса COVID-19, генеральный директор Deutsche Bank предупредил, что у центральных банков больше нет инструментов , способных адекватно реагировать на следующий «экономический кризис». Показательно, что совершенно новые банковские системы, такие как готовящаяся к запуску цифровая денежная монополия Сбербанка, начали разрабатываться именно тогда, когда стало публично признано, что традиционные средства реагирования центральных банков на экономические катастрофы больше не являются жизнеспособными.
Масштабная кибератака, подобная той, что была смоделирована на Cyber Polygon 2020, позволила бы обвинить в экономическом коллапсе безликих хакеров, тем самым сняв ответственность с настоящих финансовых преступников. Более того, из-за сложности расследования хакерских атак и способности разведывательных агентств подставлять другие государства, обвиняя их в атаках, которые они сами же и совершили, можно было бы обвинить любого «страшилку», будь то «внутренняя террористическая» группа или страна, не входящая в состав ВЭФ (по крайней мере, пока), такая как Иран или Северная Корея . Благодаря грамотно расставленным предупреждениям, симуляциям и явной выгоде для мировой элиты, стремящейся к «Великой перезагрузке», Cyber Polygon 2020, похоже, выполнил не только свою публично заявленную цель, но и преследовал собственные скрытые мотивы.



Комментариев нет:
Отправить комментарий